Süreç Erişim Denetim Listesi (ACL)
Süreç ACL'si, varsayılan sistem yöneticisi erişiminin ötesinde, bir süreci kimlerin görüntüleyebileceğini veya yönetebileceğini denetler. Süreç erişiminin devredilmesi ya da daha ayrıntılı biçimde kısıtlanması gerektiğinde bu sayfayı kullanın.
Hızlı Karar Kılavuzu
Belirli bir süreç için alanadı varsayılanından farklı erişim gerektiğinde bu sayfayı kullanın.
- Şu durumda bir güvenlik profili kullanın: aynı temel kuralların birçok nesnede yeniden kullanılması gerekiyorsa.
- Şu durumda ek izinleri kullanın: bir süreçte belirli bir kullanıcı, pozisyon, departman veya grup için istisna gerekiyorsa.
- ACL doğru görünmesine karşın nihai davranış tutarsızsa Dizinler ile Süreç Tasarım İzinleri Arasındaki İlişki sayfasını kullanın.
Güvenlik Profilleri
Önce güvenlik profilleri seçilir ve süreç için temel erişim kurallarını sağlar.
Mevcut belgelerde bu profillerin alanadı yönetimindeki güvenlik profili bölümünde tanımlandığı ve şunları içerebildiği belirtilir:
- kullanıcılar
- pozisyonlar
- departmanlar
- kullanıcı grupları
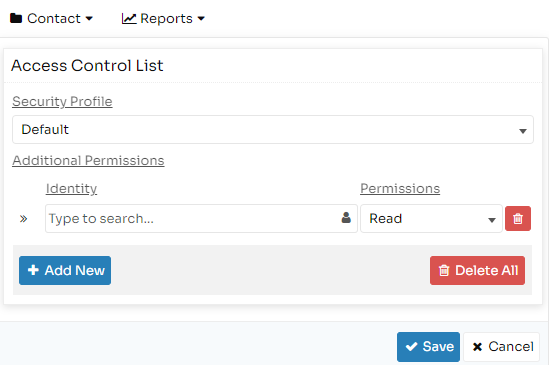
Ek İzinler
Seçilen güvenlik profilinin yeterince kapsamadığı kimliklere erişim verilmesi veya bu kimliklerden erişimin kısıtlanması gerektiğinde ek izinler kullanılır.
Bu girdiler temel profili tamamlayabilir veya geçersiz kılabilir.
Bu bölümü alanadının tamamı için varsayılan erişim modelinde değil, belirli istisnalar için kullanın.
ACL Girdi Alanları
Kimlik
Kuralın uygulandığı kullanıcı, pozisyon, departman veya kullanıcı grubu.
İzinler
Belgelenen desteklenen izin düzeyleri:
- Yazma: süreç tasarımını düzenleyebilir ve sürüm durumunu değiştirebilir
- Okuma: etkin modda süreç başlangıç noktalarını görüntüleyebilir ve ilgili raporlara erişebilir
- Tümü: süreç yöneticisi olarak değerlendirilir; yönetim işlevlerine erişebilir ve başlangıç noktalarını test modunda görüntüleyebilir
Tür
İznin verilip verilmeyeceğini denetler:
- İzin ver
- Reddet
Başlangıç Tarihi
İznin uygulanmaya başladığı tarih.
Bitiş Tarihi
İznin uygulanmasının sona erdiği tarih.