Güvenlik
Güvenlik bölümü, SSL davranışı, oturum yönetimi, denetim kayıtlarının saklanması, parola ilkeleri, yükleme kısıtlamaları, zaman damgası hizmetleri ve veri şifreleme için ana bilgisayar genelindeki güvenlik denetimlerini içerir.
Sekme şu bölümlere ayrılmıştır: Oturumlar, İlkeler, Dosya Korumasıve Gelişmiş Koruma. Her bölüm, alt sekmesi seçildiğinde doğrudan görüntülenir.
Tüm uygulamayı etkileyen varsayılan güvenlik ayarlarını değiştirmeniz gerektiğinde bu sayfayı kullanın.
Ortam Değişkeni Başvuruları
Bu sayfadaki hassas değerler, ortam değişkeni yer tutucuları aracılığıyla da sağlanabilir.
Yaygın örnekler:
1 2 3 4 | |
Aynı Ana Bilgisayar Yönetimi yapılandırmasının geliştirme, hazırlık ve üretim ortamlarına taşınması gerektiğinde bu özellikle kullanışlıdır.
Oturumlar
SSL Seçenekleri
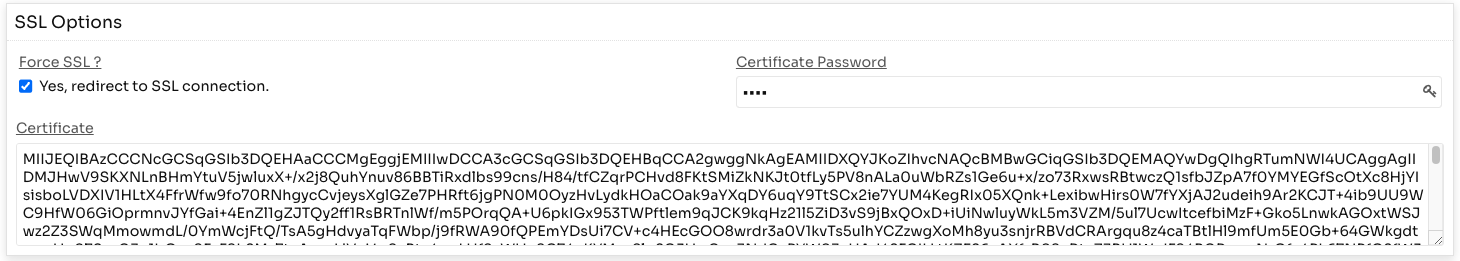
SSL'yi Zorunlu Kıl?
SSL kullanmayan trafiği HTTPS'ye yönlendirir ve güvenli erişimi zorunlu kılar.
Sertifika Parolası
Bir sertifika sağlandığında ve parola korumalı olduğunda gereklidir.
Certificate
SSL sertifikasını PFX biçiminde saklar.
Uyarı: Belgelerde, mobil cihazlarla en iyi uyumluluk için sertifika zincirinin tamamının PFX dosyasında paketlenmesi gerektiği belirtilir.
Kullanıcı Oturumları
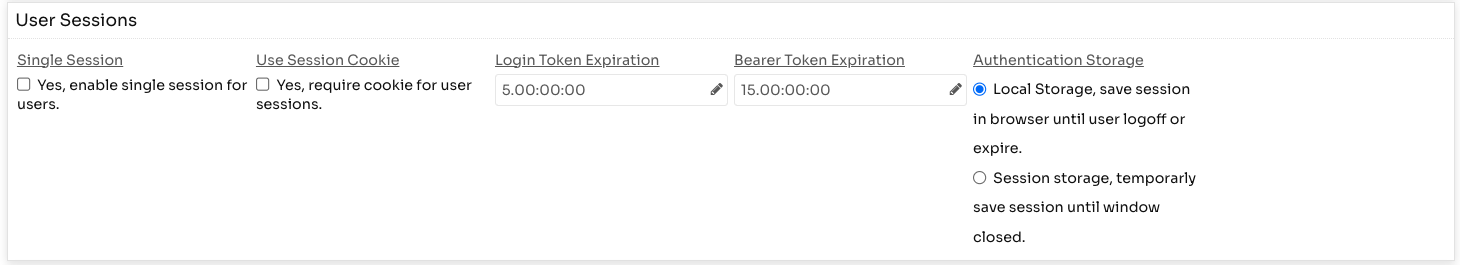
Tek Oturum
Kullanıcıları aynı anda tek bir etkin oturumla sınırlar.
Oturum Çerezi Kullan
Emakin'in oturum çerezi kullanıp kullanmayacağını denetler.
Mevcut belgelerde, Emakin'in oturum koruması için normalde hem yerel depolama hem de oturum çerezleri kullandığı belirtilir. Ayrıca bazı tarayıcıların gizlilik odaklı modlarda çerezleri engelleyebileceği ve bunun oturum açma davranışını etkileyebileceği de belirtilir.
Oturum Açma Belirteci Sona Erme Süresi
E-posta tabanlı veya entegrasyon tabanlı oturum açma gibi akışlarda oturum açma belirteçlerinin ne kadar süre geçerli kalacağını tanımlar.
Bearer Belirteci Sona Erme Süresi
Bearer belirteçleri için kullanıcı oturumunun süresini tanımlar. Belgelerde, bu belirteçlerin süreleri dolmadan önce arka planda yenilendiği belirtilir.
Kimlik Doğrulama Depolama Alanı
Bearer belirteçlerinin tarayıcıda nerede saklandığını tanımlar:
- Yerel Depolama: oturum kapatılana veya belirtecin süresi dolana kadar kalıcıdır
- Oturum Depolama Alanı: tarayıcı penceresi kapatıldığında sona erer
İlkeler
Denetim Günlüğü
Saklama Süresi
Denetim günlüğü kayıtlarının veritabanında kaç gün saklanacağını tanımlar. Belgelenen varsayılan değer: 180 days.
Parola İlkesi
Bu ilke, yerleşik Emakin kimlik doğrulaması için geçerlidir.
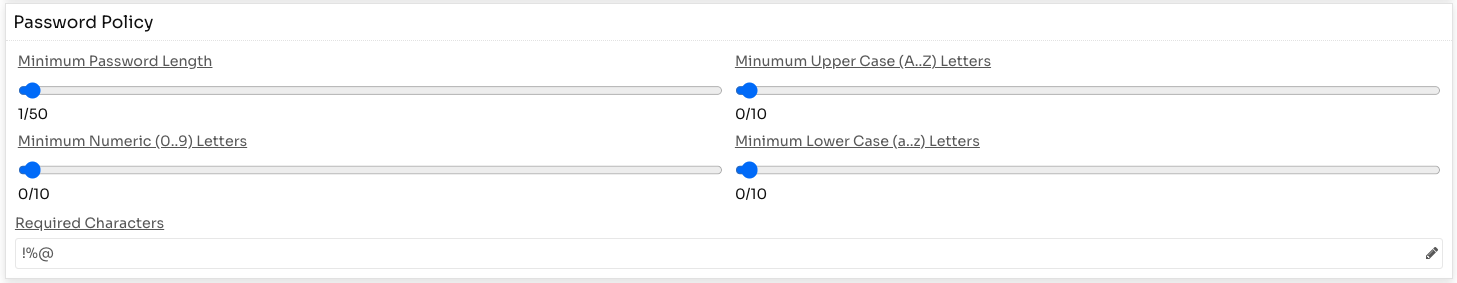
En Az Parola Uzunluğu
Gerekli en az karakter sayısı.
En Az Büyük Harf (A..Z) Sayısı
Gerekli en az büyük harf sayısı.
En Az Rakam (0..9) Sayısı
Gerekli en az rakam sayısı.
En Az Küçük Harf (a..z) Sayısı
Gerekli en az küçük harf sayısı.
Gerekli Karakterler
Parolada bulunması gereken belirli karakterler.
Dosya Koruması
Files
Antivirüs Hizmeti URL'si
Antivirüs tarayıcısının uç noktasını tanımlar.
Mevcut belgelerde, ClamAV'nin şu anda desteklendiği belirtilir ve örnek biçim olarak tcp://hostname:3310verilir. Ayrıca antivirüs taraması etkinleştirilmeden önce ClamAV'nin güncelleme kaynaklarına erişebilmesi gerektiği belirtilir.
İzin Verilen Dosya Türleri
Kullanıcıların yükleyebileceği dosya türleri için izin verilenler listesini denetler.
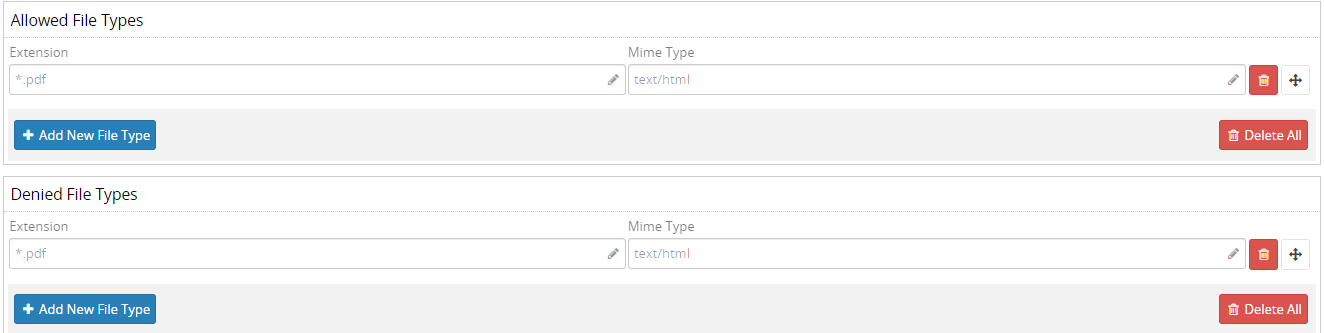
Bu listede girdiler varsa yalnızca eşleşen dosya türlerine izin verilir.
Eğer Reddedilen Dosya Türleri listesi boş bırakılırsa Emakin, çalıştırılabilir dosyalar, betikler, HTML ve diğer riskli dosya türleri için yerleşik reddetme listesini uygular. Tüm yüklemelerin kısıtlamasız hâle geleceğini düşünerek bu listeyi temizlemeyin.
Reddedilen Dosya Türleri
Kullanıcıların yükleyebileceği dosya türleri için reddetme listesini denetler. İzin verilenler listesi boş olduğunda bu listedeki girdiler dışında tüm dosya türlerine izin verilir. Her iki listede de girdiler varsa dosyanın izin verilmiş olması ve reddedilmemiş olması gerekir.
Uzantı
Seçili izin verilenler veya reddedilenler listesi için dosya uzantısını tanımlar; örneğin pdf veya docx.
MIME Türü
Seçili izin verilenler veya reddedilenler listesi için MIME türünü tanımlar; örneğin application/pdf.
Mevcut belgelerde, riskli uzantılar ve MIME türleri için varsayılan olarak reddedilen bir liste de korunur. Yükleme kurallarını gevşetmeden önce bu listeyi gözden geçirin.
Gelişmiş Koruma
Zaman Damgası

Bu bölüm, elektronik imza iş akışlarında kullanılan zaman damgası hizmetlerine ait bağlantı bilgilerini saklar.
Zaman Damgası Sunucusu URL'si
Zaman damgası sunucusunun URL'si.
Zaman Damgası Sunucusu Kullanıcısı
Zaman damgası hizmetinde kimlik doğrulaması için kullanılan kullanıcı adı.
Zaman Damgası Sunucusu Parolası
Zaman damgası hizmetinde kimlik doğrulaması için kullanılan parola.
Veri Şifreleme
Bu bölüm, yeni saklanan form verilerinin ve yüklenen dosyaların şifrelenip şifrelenmeyeceğini denetler.
Korunan belgelerde şunlar belirtilir:
- Şifreleme, önceden şifrelenmemiş verileri değil, yeni saklanan verileri etkiler
- Şifrelemeyi daha sonra devre dışı bırakmak, önceden şifrelenmiş verilere erişimi ortadan kaldırmaz
- Form verileri ve dosyalar ayrı ayrı denetlenebilir
Form Verilerini Şifrele
Form verilerinin şifrelenmesini etkinleştirir veya devre dışı bırakır.
Dosyaları Şifrele
Yüklenen dosya içeriğinin şifrelenmesini etkinleştirir veya devre dışı bırakır.