Oturum Açma Hizmetleri
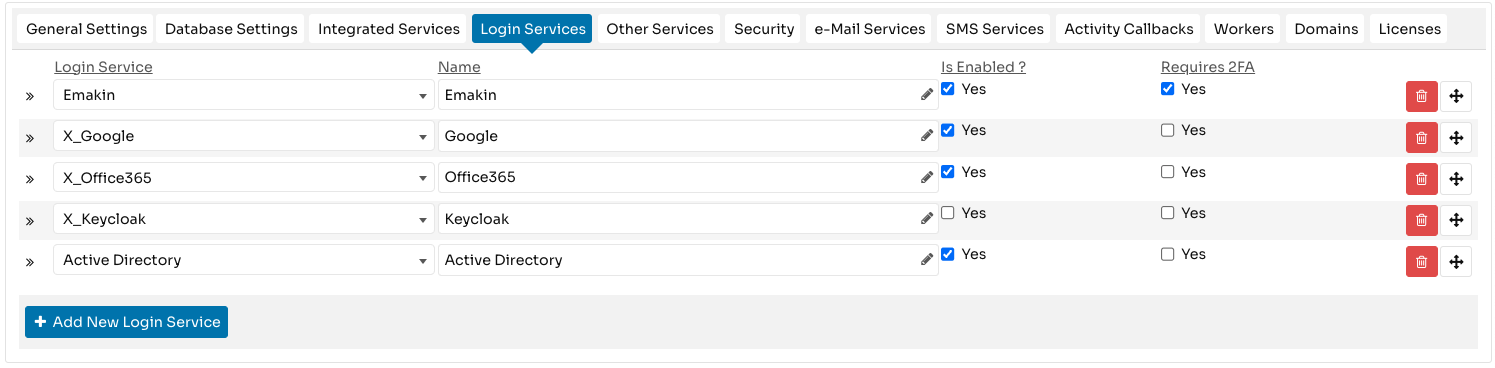
Oturum Açma Hizmetleri, kullanıcıların Emakin'de oturum açmak için hangi kimlik doğrulama yöntemlerini kullanabileceğini denetler. Buna yerleşik oturum açma hizmetleri, Active Directory / LDAP ve OpenAuth tabanlı sağlayıcılar dâhildir.
Şunu açın: Kimlik Doğrulama → Oturum Açma Hizmetleri. Seçilen oturum açma yöntemi OpenAuth'a bağlıysa önce tümleşik bir sağlayıcı yapılandırın.
Bu Sayfa Ne Zaman Kullanılır?
Şu işlemler gerektiğinde bu sayfayı kullanın:
- kullanılabilir oturum açma yöntemlerini etkinleştirme veya devre dışı bırakma
- oturum açma sayfasında kullanıcılara gösterilen oturum açma seçeneklerini yapılandırma
- seçili oturum açma yöntemleri için 2FA zorunluluğu getirme
- Active Directory / LDAP bağlantısı kurma
- şu bölümde tanımlanan OpenAuth tabanlı hizmetleri bağlama: Tümleşik Hizmetler
Belgelenen yerleşik oturum açma seçenekleri şunlardır: Emakin ve Active Directory. Tümleşik hizmet yapılandırması üzerinden ek OpenAuth tabanlı hizmetler eklenebilir.
Şu anda belgelenen OpenAuth hizmetleri:
- Office 365
- Keycloak
- E-Devlet
Standart Oturum Açma Hizmeti Ayarları
Her oturum açma hizmeti şunları tanımlayabilir:
Ad
Oturum açma sayfasında kullanıcılara gösterilen etiket.
Etkin mi?
Oturum açma yönteminin kullanıcılar tarafından kullanılabilir olup olmadığını denetler.
2FA Gerektirir
Bu hizmette başarılı oturum açma sonrasında iki faktörlü kimlik doğrulamayı zorunlu kılar. Belgelerde, Emakin'in 2FA sağlama iş akışını otomatik olarak yönettiği belirtilir.
OpenAuth'a Özel Ayarlar
Tümleşik OpenAuth hizmetleri için ek ayarlar gösterilebilir:
Kullanıcı Kimliği Alanı
Emakin içinde benzersiz kullanıcı tanımlayıcısı olarak hangi döndürülen kullanıcı özelliğinin kullanılacağını tanımlar. Sağlayıcı dâhilî bir kimlik döndürdüğünde ancak kullanıcı eşleştirmesi için farklı bir öznitelik kullanılması gerektiğinde bu ayar yararlıdır.
Kapsamlar
Kimlik sağlayıcısından istenen OpenAuth kapsamlarını tanımlar. Bu ayar yalnızca tümleşik hizmetlerde gösterilir ve yerleşik hizmetler için geçerli değildir.
Active Directory / LDAP
Emakin, Active Directory veya LDAP üzerinden kimlik doğrulamayı da destekler.
Bir Active Directory oturum açma hizmeti eklendiğinde AD için özel bir yapılandırma alanı kullanılabilir hâle gelir. Girilen kullanıcı adına veya oturum açma kimliğine kurallar uygulanarak birden fazla AD sunucusu tanımlanabilir ve dinamik olarak seçilebilir.
AD / LDAP Sunucu Ayarları
Etkin mi?
Seçili AD sunucusu yapılandırmasını etkinleştirir veya devre dışı bırakır.
Ana Bilgisayar
AD veya LDAP sunucusunun DNS adı; örneğin ldaps.mycorp.com.
Bağlantı noktası
LDAP bağlantı noktası. Şu değer ayarlanırsa: 0, belgelenen varsayılan değerler 636 SSL için 389 SSL olmayan bağlantılar içindir.
SSL
LDAP bağlantısında SSL kullanılıp kullanılmayacağını denetler. Belgelerde sertifika doğrulamasının yapılmadığı, bu sayede kendinden imzalı sertifikaların kullanılabildiği belirtilir.
Kök DN
LDAP aramalarında kullanılan kök ayırt edici adı tanımlar. Kimlik bilgileri doğru olsa bile kullanıcı bu kök altında bulunamazsa kimlik doğrulama başarısız olur.
Varsayılan Alanadı
Girilen kullanıcı adı zaten şöyle bir alanadı belirtmiyorsa kullanılan varsayılan AD alanadını tanımlar: MYDOMAIN\user veya [email protected].
Kullanıcı Adı Alanı
Oturum açma adı olarak kullanılan LDAP özniteliğini tanımlar. Belgelenen varsayılan değer sAMAccountNameolmakla birlikte bazı LDAP sunucuları şunu kullanabilir: uid.
Arama Filtresi
Kullanıcıyı bulmak için kullanılan LDAP arama ifadesini tanımlar. Belgelenen varsayılan değer:
1 | |
Bu ifadede, {0} yapılandırılmış kullanıcı adı alanına, {1} ise girilen kullanıcı adına karşılık gelir.
Kurallar
Kurallar, girilen kullanıcı adı üzerinde değerlendirilen düzenli ifadelerdir. Bir kuralla eşleşme olduğunda ilgili AD hizmeti yapılandırması kullanılır. Böylece tek bir Emakin ortamı, farklı kullanıcı adı biçimlerini farklı dizin sunucularına yönlendirebilir.